
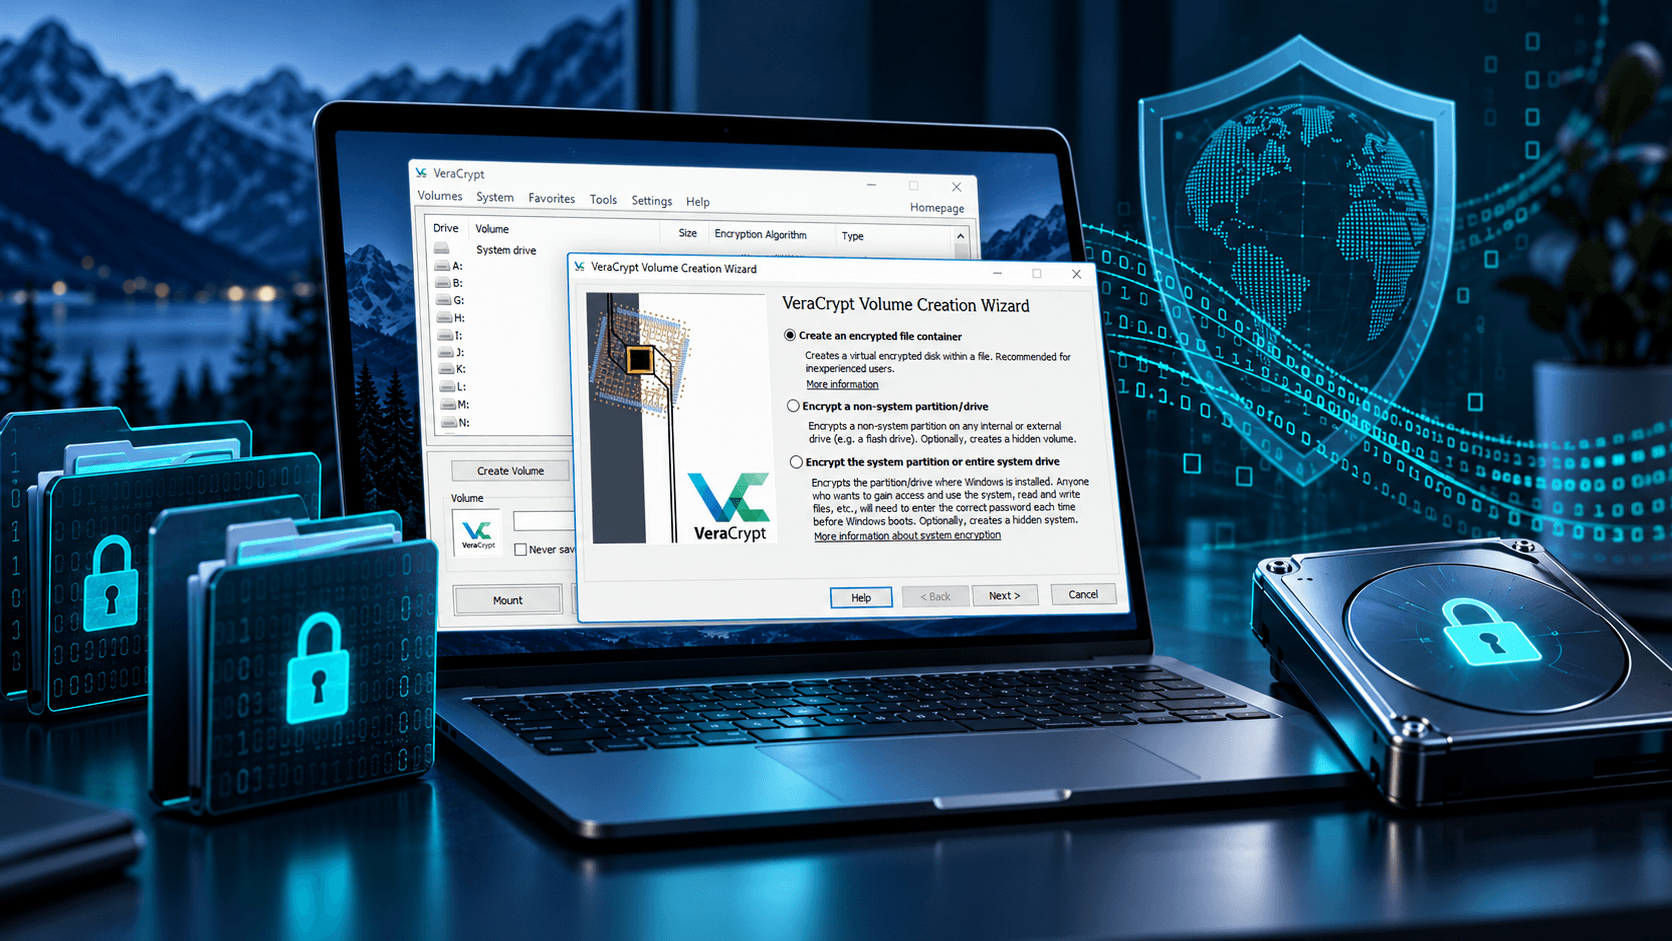
Die Open-Source-Verschlüsselungssoftware VeraCrypt ist in der Version 1.26.30 (Release-Notes zu VeraCrypt 1.26.30) erschienen. Das Update schließt mehrere Sicherheitslücken, behebt Fehler und bringt Verbesserungen für die Betriebssysteme Windows, macOS, Linux und BSD. Nutzer, die VeraCrypt für die Systemverschlüsselung, verschlüsselte Partitionen oder virtuelle Container verwenden, sollten zeitnah aktualisieren.
Zahlreiche Sicherheitslücken geschlossen
Ein zentraler Punkt der neuen Version ist die optimierte Handhabung von Sicherheitstokens und Smartcards. Dadurch sollen Hänger und ein übermäßiger Speicherverbrauch verhindert werden. Zudem wurde ein Problem bei der Passwortänderung behoben. Wenn die KDF gewechselt wird, wird nicht mehr versehentlich der aktuelle PIM wiederverwendet. Stattdessen greift VeraCrypt auf den Standard-PIM der ausgewählten KDF zurück, sofern kein neuer PIM angegeben wird.
Unter Windows wurden mehrere sicherheitsrelevante Probleme adressiert. Eine als niedrig eingestufte Schwachstelle im Kernel-Treiber veracrypt.sys ermöglichte lokalen Angreifern den Zugriff auf Metadaten wie Disk-Topologie und Symlink-Ziele.
Ein kritischeres Problem betrifft die Systemverschlüsselung: Ein unzureichender Schutz der Support-Dateien hätte es während eines Windows-Feature-Updates ermöglicht, lokale Rechte auszudehnen. Auch der BIOS-Loader war während der Wiederherstellung manipulierbar. Das Update schützt nun Setup-Skripte, Treiberpakete und Wiederherstellungs-Backups und lehnt nicht vertrauenswürdige Legacy-Backups ab.
Für macOS-Nutzer der FUSE-T-Variante wurde eine weitere wichtige Sicherheitslücke geschlossen. In Version 1.26.29 konnte der FUSE-T-Hilfsdienst nach dem Aushängen eines Volumes weiterhin ausgeführt werden. Dadurch konnte ein lokaler Prozess ohne Passphrase erneut auf das entschlüsselte Volume zugreifen. Die macFUSE-Variante war nicht betroffen. Unter Linux und BSD wurde außerdem eine Lücke im Installer geschlossen, die durch den unsachgemäßen Umgang mit temporären Dateien im Verzeichnis /tmp root-Rechte ermöglichte. Zudem wurde ein Pufferüberlauf bei der Deserialisierung von Anfragen im privilegierten Dienst behoben.
Fehlerbehebungen und Stabilität
Neben den Sicherheitspatches behebt Version 1.26.30 mehrere Fehler. So wurde beispielsweise ein plattformübergreifendes Problem bei der ChaCha-Verschlüsselung behoben, das bei aufeinanderfolgenden Teilblöcken auftrat. Zudem wurde die Fehlerbehandlung der Verschlüsselungs-Worker verbessert: Vor dem Herunterfahren wird nun auf den Abschluss aktiver Arbeiten gewartet. Auf Systemen mit Big-Endian-Byte-Reihenfolge, einschließlich 32-Bit-ARM-Prozessoren, kam es durch Alignment-Probleme zu kryptografischen Fehlern und Abstürzen – auch diese Probleme sind behoben.
Unter Windows wurden die Treiberprobleme der Version 1.26.29 behoben. Die I/O-Abschlussbehandlung wurde wiederhergestellt und geordnete Flush-Barrieren sind nun standardmäßig deaktiviert. Dialogfenster öffnen sich nun nicht mehr auf dem falschen Monitor oder außerhalb des sichtbaren Bereichs. Ein wiederholt auftretender Fehler bei Favoriten-Laufwerken, deren Laufwerksbuchstabe bereits belegt war, führt nicht mehr zu Endlosschleifen bei Fehlermeldungen.
Unter macOS wurden Abstürze beim Ein- und Aushängen von Laufwerken in Verbindung mit macFUSE ab Version 5.3.3 behoben. Die Werkzeuge zur Dateisystemprüfung und -reparatur arbeiten wieder einwandfrei und geben ihre Ausgaben im Terminal aus.
Neue Funktionen und Plattform-Verbesserungen
Die Version 1.26.30 bringt einige Neuerungen mit sich. Unter Linux, macOS und BSD wurde das mount.veracrypt-Skript in POSIX-Shell neu geschrieben. Schreibbare Partitionen, die in Dateien auf gemeinsam genutztem Speicher gehostet werden – etwa GVfs oder NFS im root_squash-Modus – werden nun ohne Root-Rechte unterstützt.
Die Erkennung von CPU-Funktionen erfolgt nun vor dem Start grundlegender Dienste, sodass verschlüsselte Volumes von der Hardwarebeschleunigung profitieren können. In mehreren Dialogen wird nun außerdem BLAKE2b-512 als Hash-Funktion unterstützt. Unter OpenBSD wurde die Kommandozeilenschnittstelle erweitert und der grafische Konfigurator um die Möglichkeit ergänzt, FFS-Partitionen zu erstellen.
Update empfohlen
VeraCrypt 1.26.30 ist ein umfassendes Wartungs- und Sicherheitsupdate. Insbesondere die geschlossene lokale Rechteausweitung unter Windows und der anhaltende Datenzugriff unter macOS mit FUSE-T sprechen dafür, das Update zügig einzuspielen. Nutzer von Windows-Systemverschlüsselungen sollten das Update unbedingt vor der Vorbereitung eines größeren Windows-Feature-Updates installieren. macOS-Nutzer mit FUSE-T werden nach dem Update um einen Systemneustart gebeten, um die Bereinigungs-Schwachstelle vollständig zu adressieren.