
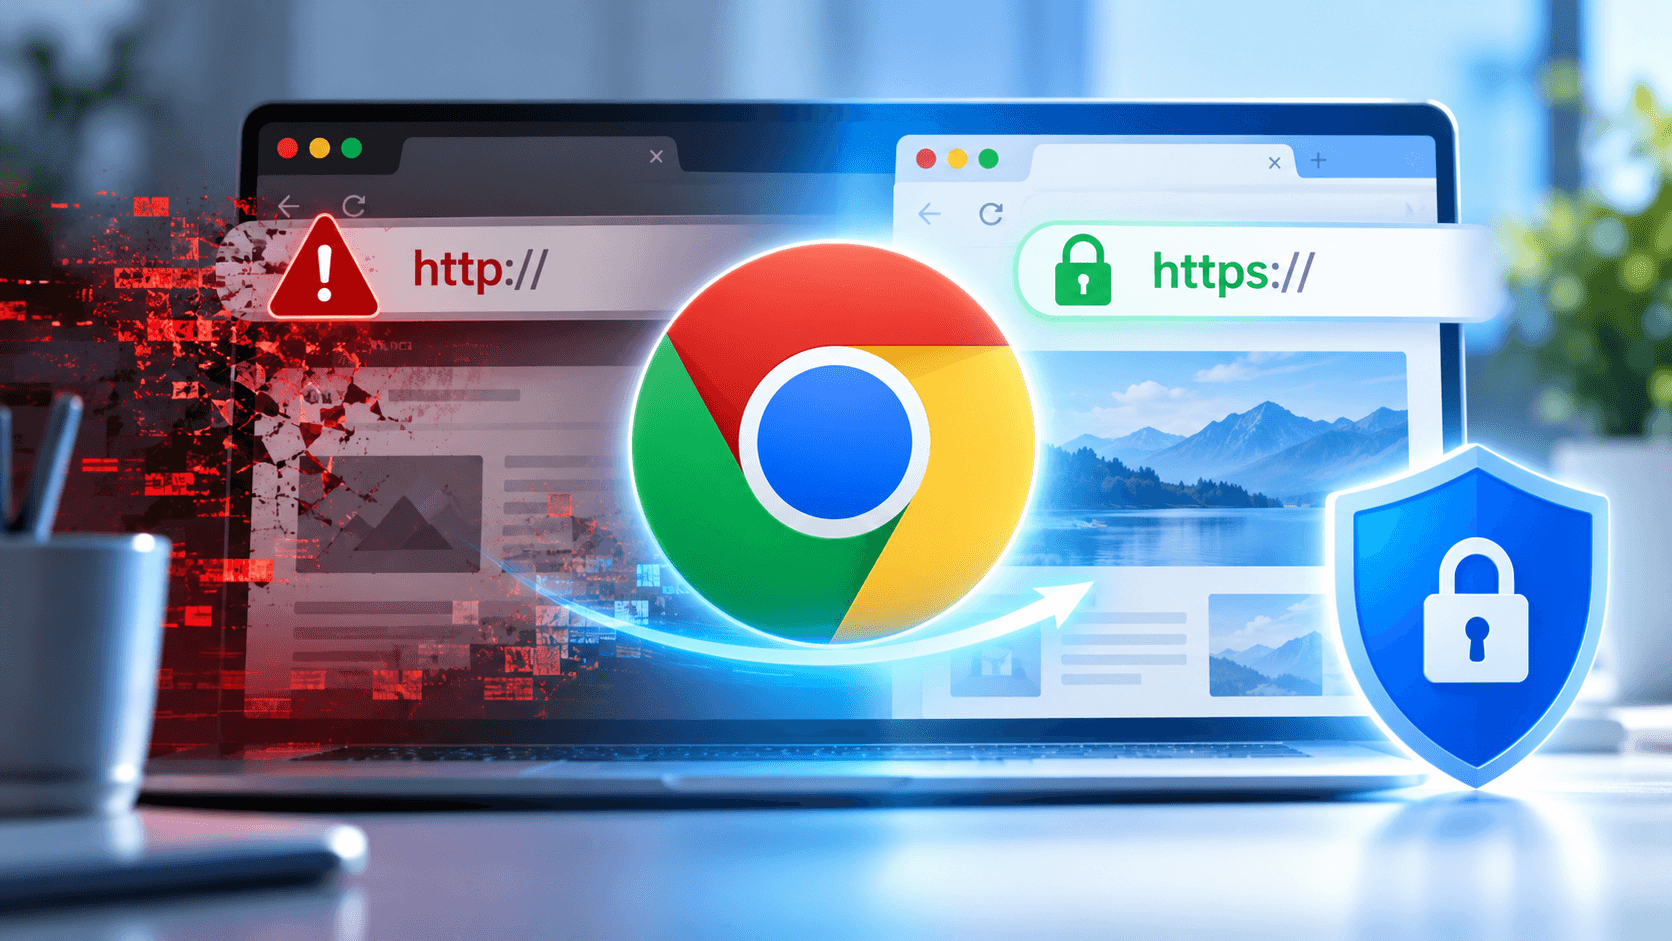
Google hat eine große Änderung im Umgang mit unverschlüsselten Websites umgesetzt. Ab sofort warnt Chrome standardmäßig, bevor eine unsichere HTTP-Verbindung aufgebaut wird. Die Funktion „Immer verschlüsselte Verbindungen verwenden” ist nun für alle Nutzer standardmäßig aktiviert. I
Chrome zieht mit dieser Änderung die Konsequenz aus einer jahrelangen Entwicklung: HTTPS ist weitgehend Standard, und die verbleibenden HTTP-Verbindungen stellen ein unnötiges Risiko dar. Die neue aktive Nachfrage vor dem Verbindungsaufbau schließt die Lücke, die das passive „Nicht sicher“-Label offenließ.
Was genau ändert sich?
Bisher zeigte Chrome in der Adressleiste lediglich das passive „Nicht sicher“-Label an, nachdem die HTTP-Verbindung bereits hergestellt war. Das reichte als Schutz jedoch nicht aus, denn: Die Warnung wurde oft übersehen, erschien bei kurzlebigen Weiterleitungen gar nicht und kam grundsätzlich zu spät, um die Datenexposition noch zu verhindern.
Mit der neuen Standardeinstellung geht Chrome einen Schritt weiter: Beim Aufruf einer öffentlichen Website versucht der Browser zunächst automatisch, eine sichere HTTPS-Verbindung herzustellen. Schlägt dies fehl und es müsste HTTP verwendet werden, hält Chrome die Verbindung an und fragt dich um Erlaubnis, bevor Daten übertragen werden. Du entscheidest also aktiv, ob du die unsichere Verbindung zulassen möchtest.
Die wichtigsten Details im Überblick
Nur der erste Besuch zählt – mit Zwei-Wochen-Gedächtnis
Chrome fragt nicht bei jedem Seitenaufruf erneut nach. Hast du eine HTTP-Seite einmal erlaubt, merkt sich der Browser deine Entscheidung. Die nächste Warnung erscheint erst, wenn du die Website mindestens zwei Wochen lang nicht besucht hast. Regelmäßig genutzte HTTP-Seiten lösen daher im Alltag kaum noch Unterbrechungen aus.
Ausnahmen für lokale Geräte und Intranet
Standardmäßig gilt die Warnung nicht für Adressen, die kein öffentlich vertrauenswürdiges HTTPS-Zertifikat erhalten können. Dazu gehören: – lokale IP-Adressen wie 192.168.0.1 (typisch für Router-Konfigurationen) und einfache Hostnamen ohne Punkt wie intranet oder localhost.
Der Hintergrund: Für private Netzwerkadressen sind öffentliche Zertifikate technisch nicht sinnvoll. Zudem gilt das Risiko als geringer, da ein Angreifer bereits Zugriff auf dein lokales Netzwerk bräuchte.
HTTPS hat längst die Mehrheit erreicht – Warnmeldungen bleiben selten.
Die Umstellung ist möglich, da HTTPS heute der Normalfall ist. Google gibt an, dass etwa 95 % der Desktop-Nutzer innerhalb einer Woche keine einzige HTTP-Warnung sehen. Nur weniger als ein Prozent der Nutzer bekommen drei oder mehr Warnungen. Auf Mobilgeräten liegt diese Rate sogar noch niedriger. Da die meisten Websites bereits über HTTPS laufen, taucht die neue Hürde nur bei den verbleibenden, unsicheren Seiten auf.
So kannst du die Funktion deaktivieren oder anpassen
Wenn du die Warnung nicht sehen möchtest oder sie für bestimmte lokale Anwendungen nicht benötigst, kannst du sie abschalten. Rufe dazu entweder die Adresse „chrome://settings/security“ auf oder gehe zu „Einstellungen“ → „Datenschutz und Sicherheit“ → „Sicherheit“ → „Sichere Verbindungen“.
Dort kannst du die Option „Immer verschlüsselte Verbindungen verwenden“ deaktivieren oder eine der beiden Stufen auswählen: „Nur öffentliche Websites“ oder „Auch private Websites“. Für Unternehmen gibt es zudem administrative Richtlinien, mit denen sich der HTTPS-Modus zentral steuern und bestimmte HTTP-Seiten freigeben lassen.