
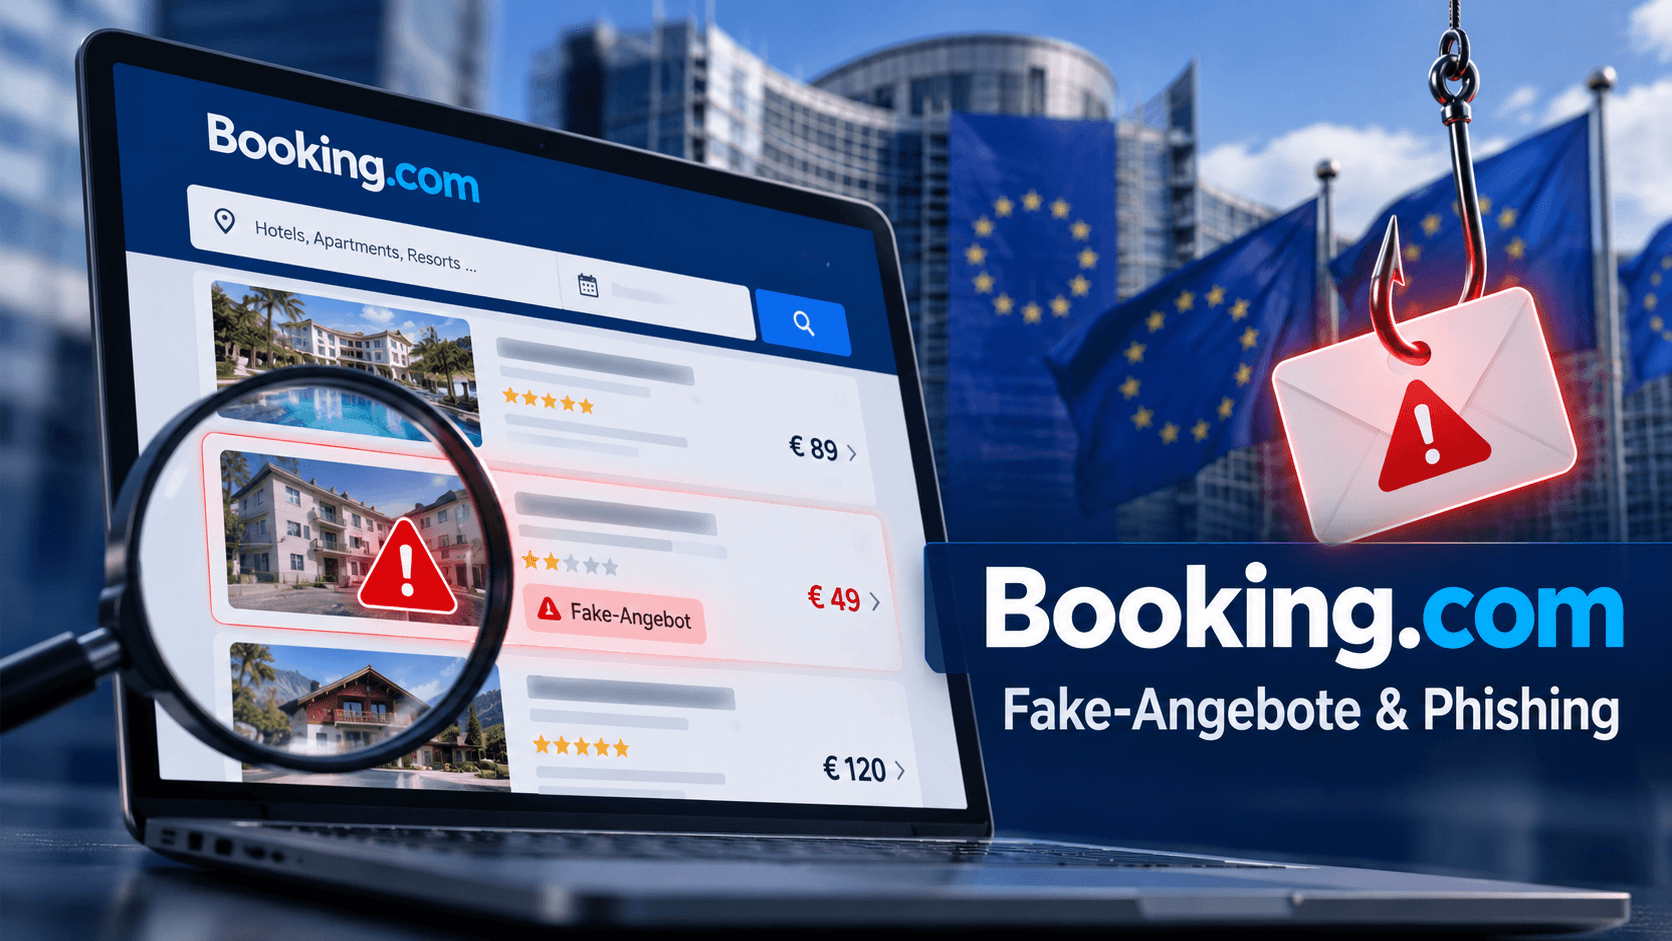
Die Europäische Kommission hat ein offizielles Ermittlungsverfahren gegen die Buchungsplattform Booking.com eingeleitet. Im Mittelpunkt stehen gefälschte Unterkunftsangebote, Phishing-Angriffe und möglicherweise unzureichende Sicherheitsmaßnahmen zum Schutz von Kundendaten. Darüber hinaus untersucht die EU, ob bezahlte Platzierungen in den Suchergebnissen ausreichend als Werbung gekennzeichnet werden.
Grundlage des Verfahrens ist der europäische Digital Services Act (DSA). Dieser verpflichtet große Online-Plattformen, systematische Risiken für ihre Nutzer zu erkennen und wirksam zu bekämpfen. Die Kommission vermutet, dass Booking.com diesen Verpflichtungen möglicherweise nicht ausreichend nachgekommen ist.
Drei Bereiche stehen im Mittelpunkt der Ermittlungen
Die EU-Kommission untersucht insbesondere drei mögliche Problemfelder:
- Gefälschte und illegale Unterkunftsangebote: Auf Booking.com können Betrüger Unterkünfte anbieten, die entweder nicht existieren oder ihnen nicht gehören. Die EU prüft derzeit, ob Booking.com solche Angebote ausreichend erkennt und entfernt sowie wirksam gegen Betrugsversuche vorgeht.
- Phishing und Missbrauch von Buchungsdaten: Kriminelle geben sich als Hotelmitarbeiter aus und fordern Gäste auf, ihre Zahlungsdaten erneut einzugeben oder angeblich offene Beträge über externe Webseiten zu begleichen. Besonders problematisch ist, dass solche Nachrichten teilweise über das interne Nachrichtensystem verschickt werden und echte Buchungsinformationen enthalten. Die EU untersucht deshalb, ob Booking.com Kundendaten und Kommunikationskanäle ausreichend schützt.
- Unzureichende Kennzeichnung bezahlter Suchergebnisse: Unterkünfte können durch höhere Provisionen eine bessere Platzierung in den Suchergebnissen erhalten. Die EU prüft derzeit, ob diese bezahlten Platzierungen für Nutzer ausreichend erkennbar sind und ob transparent dargestellt wird, wer die Werbung finanziert und warum sie angezeigt wird.
Booking.com drohen hohe Geldstrafen
Bereits im April 2023 stufte die EU-Kommission Booking.com als besonders große Online-Plattform im Sinne des Digital Services Act ein. Damit unterliegt das Unternehmen strengeren Vorgaben für die Bewertung und Begrenzung systemischer Risiken.
Im Fokus der laufenden Ermittlungen stehen die Artikel 34 und 35 des DSA zur Risikobewertung und -minimierung sowie Artikel 26 Absatz 1 zur Werbetransparenz.
Bei nachgewiesenen Verstößen drohen Geldbußen von bis zu sechs Prozent des weltweiten Jahresumsatzes. Bislang wurde jedoch noch keine Strafe verhängt.
Im weiteren Verfahren kann die Kommission zusätzliche Informationen anfordern, Befragungen durchführen und Inspektionen vornehmen. Zudem kann die Kommission vorläufige Maßnahmen anordnen oder verbindliche Zusagen von Booking.com einfordern. Eine gesetzlich festgelegte Frist für den Abschluss des Verfahrens existiert nicht.
Booking.com kündigt Zusammenarbeit mit der EU an
Gegenüber Reuters erklärte Booking.com, konstruktiv mit der Europäischen Kommission zusammenzuarbeiten. Sicherheit, Vertrauen und der Schutz persönlicher Informationen hätten für das Unternehmen hohe Priorität. Die Plattform wolle auch weiterhin gemeinsam mit Behörden, Strafverfolgern und Branchenpartnern gegen Cyberkriminalität und Online-Betrug vorgehen.
Dem offiziellen Verfahren gingen bereits umfangreiche Vorprüfungen voraus. So analysierte die EU-Kommission unter anderem die Risikoberichte von Booking.com aus den Jahren 2023 bis 2026 sowie die Antworten des Unternehmens auf Auskunftsersuchen vom 23. September 2025 und 26. Mai 2026.
Was sollten Booking.com-Nutzer beachten?
Bis zum Abschluss der Ermittlungen sollten Nutzer bei der Buchung von Unterkünften besondere Vorsicht walten lassen. Besondere Vorsicht ist geboten, wenn vermeintliche Hotelmitarbeiter nach einer bereits bestätigten Reservierung eine erneute Zahlung oder die Eingabe von Kreditkartendaten verlangen.
Jede Zahlungsaufforderung, die per externem Link eingeht, ist sorgfältig zu prüfen, selbst wenn die Nachricht konkrete Buchungsdaten enthält oder über das Nachrichtensystem von Booking.com verschickt wurde. Im Zweifel sollten Reisende die Unterkunft über unabhängig überprüfte Kontaktdaten kontaktieren.
Ob Booking.com tatsächlich gegen den Digital Services Act verstoßen hat, ist noch unklar. Die bloße Einleitung des Verfahrens bedeutet noch keinen festgestellten Rechtsverstoß.